
スキルインテリジェンスプラットフォーム「Track(トラック)」を展開する株式会社ギブリー(本社:東京都渋谷区、代表取締役社長:井手 高志、以下「ギブリー」)は、高度サイバーセキュリティ人材の実践力を測定・育成する新たな演習問題「生成AIを活用した実践的サイバーセキュリティ問題」を開発したことをお知らせいたします。あわせて、本演習を活用した「高度サイバーセキュリティ人材育成研修」の提供も開始します。
堅牢な防御や迅速な脆弱性対応には、攻撃者の手口と思考プロセスを深く理解すること(オフェンスの理解)が不可欠です。本演習は、仮想環境上で攻撃者の視点を実地に体得することを通じて、その理解をセキュアな設計・開発・運用へと還元できる実践的なセキュリティ人材を見極め、育てることを目的としています。知識の有無ではなく、「脅威を理解し、守りきれるか」を実践的な方法で可視化します。
開発背景
AIによって脆弱性の発見から攻撃までのサイクルが加速するなか、防御側の人材に求められるのは、座学的な知識ではなく、攻撃者が実際にどのようにシステムを調べ、どこを突いてくるのかを理解し、それを先回りした防御・対応に活かせる「実践力」です。攻撃者の手口を具体的に理解してはじめて、自社システムの弱点を正しく発見し、セキュアに設計・運用する力が身につきます。
一方、従来の知識確認型の試験や資格では、こうした実戦的な遂行能力を見極めることが困難でした。採用選考でも教育訓練でも、「攻撃者の視点で脅威を理解し、守りに転換できるか」を再現性ある形で測る手段が不足しているのが実情です。
ギブリーはこの課題に対し、仮想環境とAIを組み合わせた実践的な演習問題を開発しました。あくまで学習用に閉じた安全な仮想環境の中で、攻撃者の視点から脆弱性と向き合う体験を提供し、そこで得た理解を防御・セキュアな開発運用へと接続します。さらに本演習を教材として組み込んだ育成研修を併せて提供することで、「脅威を理解できているかを測る」だけでなく「守れるようにする」までを一気通貫で支援します。
攻撃者がAIを活用して脆弱性の探索や攻撃を進める現代では、防御側にもAIを使いながら脅威を調査し、対策を講じる力が求められます。本演習では、こうした実務を踏まえ、受験者がAIアシスタントと協働して問題に取り組みます。AIアシスタントとは、人の言葉で質問や相談をすると、調査方法の提案、システムの挙動の分析、検証用コードの作成などを支援する対話型AIです。受験者は「どこに脆弱性がありそうか」「この結果から何が分かるか」をAIと議論し、安全な仮想環境で実際に試しながら、脆弱性の発見・検証を進めます。その過程では、AIの提案が妥当かを人が判断し、得られた結果をもとに仮説や調査方針を見直すことも求められます。こうした人とAIの協働を演習に組み込むことで、攻撃者の手口を理解し、防御やセキュアな開発・運用へとつなげる、現代の実務に即した実践力の測定・育成を目指します。
想定する活用用途
①採用時のサイバーセキュリティ能力の見極め
高度サイバーセキュリティ人材の採用選考において、候補者が攻撃者の手口をどこまで理解し、脅威と向き合う遂行能力を持つかを客観的に評価します。職歴書や資格では見えない「本当に脅威を理解し、守りに転換できるか」を、実技で見極めます。
②仮想環境とAIを用いた実践的な教育訓練の演習
攻撃者視点の理解を通じて防御力を高めるトレーニングの演習教材として活用し、受講者の実践力を段階的に引き上げます。難易度を段階設計することで、基礎から高度な脅威理解までを一貫した指標で育成できます。
③演習を活用した「高度サイバーセキュリティ人材育成研修」
本演習問題を中核に据えた育成研修を提供します。受講者は安全な仮想環境で攻撃者の思考プロセスを実地に体得し、そこで得た知見をセキュアな設計・開発・運用へ還元する視点まで学びます。演習で可視化されたスキルギャップを起点に、防御に直結する実力を段階的に引き上げます。
リリースする問題の概要例
1. SQLインジェクションによるログイン回避
学習用に用意された脆弱なログインAPIに対し、パスワードを知らない状態で管理者としてログインし、管理者だけに表示される機密情報(フラグ)を取得する問題です。受験者は攻撃用のコードを書き、APIへのリクエストを通じて認証を突破します。この一連の体験は、認証処理に潜むSQLインジェクションを設計段階で防ぎ、安全なAPIを実装する力の土台となります。
測れる実践能力
- 認証処理に潜むSQLインジェクションを見抜き、ログインを回避する力(=同種の脆弱性を発見・防止する力)
- APIの仕様を読み取り、適切なリクエストを組み立てて通信する力
- サーバの挙動を調査・推測し、攻撃を成立させるまでやり切る力
- 実行ごとに条件が変わる環境でも、動的に正解へ到達するコードを書く力
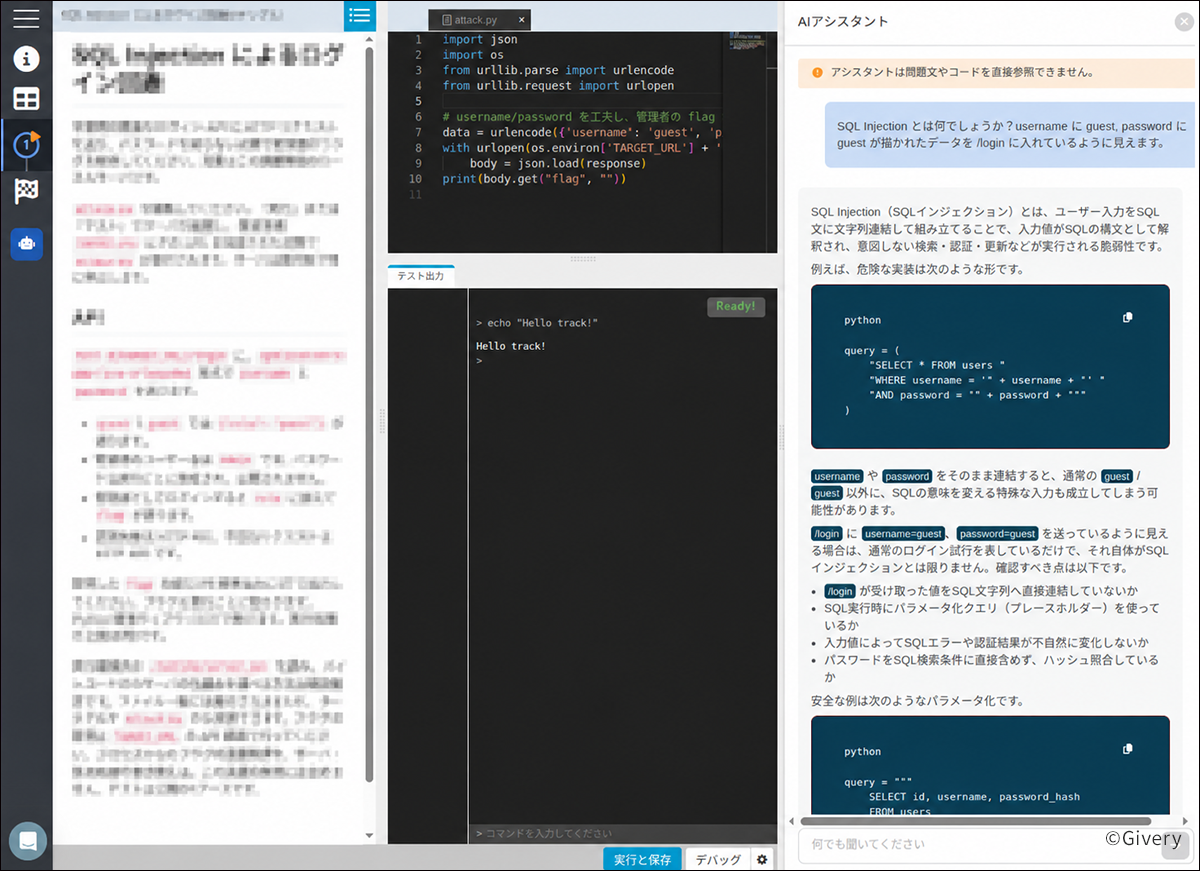
SQLインジェクションによるログイン回避(問題イメージ)
2. WebセキュリティCTF チャレンジ
意図的に複数の脆弱性を仕込んだ模擬Webアプリケーションを調査し、システム内に隠された5つの機密情報(フラグ)を発見するCTF形式の問題です。各フラグは難易度が段階的に上がり、前のステップで得た手がかりが次の攻撃の入口になる構成になっています。受験者はアプリを操作・観察しながら弱点を特定し、どのように突破したかの手法も説明します。弱点の特定から突破手法の言語化までを行うことで、実システムの脆弱性を発見・評価し、対策を設計・説明できる力が養われます。
測れる実践能力
- 攻撃者視点でシステムを調査し、弱点を見つけて悪用するまでの一連の流れ(=脆弱性を発見・評価する力)
- 認証回避(SQLインジェクション)や情報漏えいの発見
- 権限昇格(認証トークンの改ざん・不備の悪用)につながる設計不備の理解
- コマンド実行の悪用につながる弱点の把握と、システム内部の調査
- 得た情報を組み合わせて脅威の全体像を捉える、総合的な調査・評価力
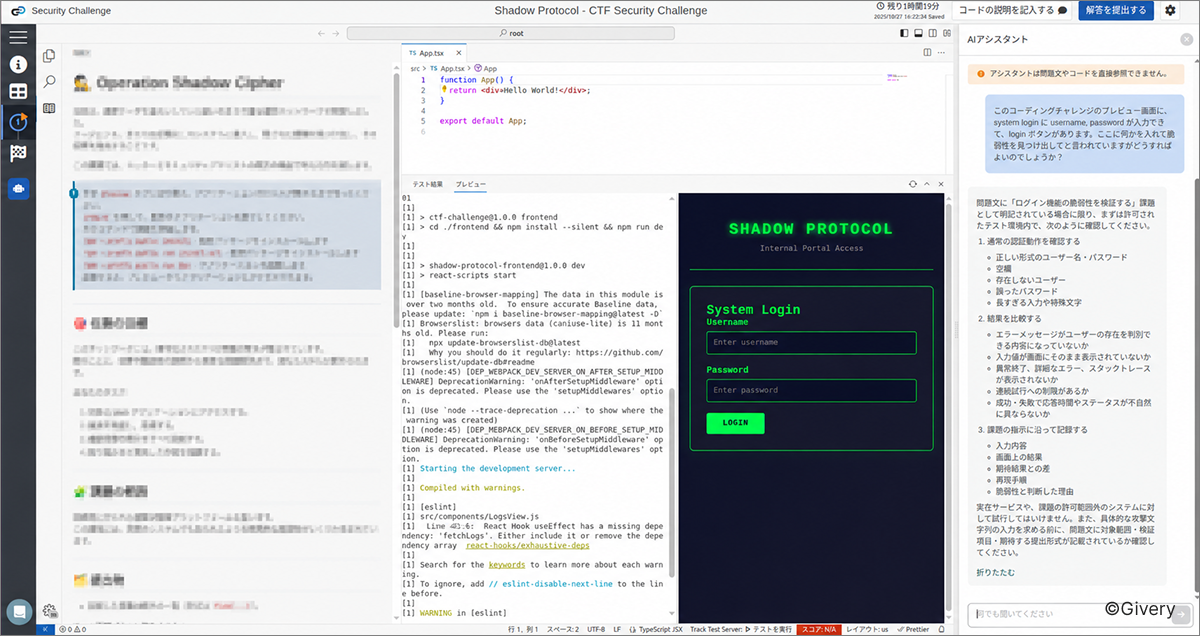
WebセキュリティCTF チャレンジ(問題イメージ)
本問題・研修の特長
1. 攻撃者の理解を“防御力”として測る実践形式
知識の正誤を問うのではなく、安全な仮想環境で攻撃者の手口を実地に理解し、脆弱性を見抜けるかで評価します。「知っている」ではなく「脅威を理解し、守れる」を再現性ある指標で可視化します。
2. 実行ごとに変化する環境で、動的な遂行力を評価
実行のたびに条件が変わる環境を採用。暗記や使い回しでは突破できず、その場で調査・推測しながら本質的に脅威を理解する力を測定します。
3.「理解する」から「守れるようにする」までを一気通貫
単発の脆弱性を理解する問題から、複数の脆弱性を連鎖させて捉えるCTF形式まで難易度を段階的に設計。採用選考での見極めから、演習を活用した育成研修を通じた防御力の向上まで、同一プラットフォーム上で一貫して支援します。
スキルインテリジェンスプラットフォーム「Track(トラック)」について

Trackは、「スキルを、経営の意思決定OSへ」をコンセプトに、人材のスキルデータを可視化・統合し、人材・組織戦略の意思決定や採用・育成・配置施策の実行を一気通貫で支援するスキルインテリジェンスプラットフォームです。導入企業数650社以上、スキル人材データ100万件以上の実績を持ちます。既存のタレントマネジメントシステムやLMSとの連携も可能な設計です。
https://tracks.run/
株式会社ギブリーについて

ギブリーは「すべての人が物心豊かな社会を実現する」をビジョンに掲げ、生成AIやAIエージェントなどを支援するAIイネーブルメントカンパニー。
グローバル開発組織と事業創造力を強みに、累計4,000社を支援。AIトランスフォーメーション事業「MANA」、AI共創開発事業「Givery AI Lab」、AIマーケティング事業「DECA」、人的資本インテリジェンス事業「Track」を展開。
生成AI分野の支援実績は1,000社以上。
| 会社名 | 株式会社ギブリー |
| 所在地 | 東京都渋谷区南平台町15-13 帝都渋谷ビル 8階 |
| 代表者 | 代表取締役社長 井手 高志 |
| 設立 | 2009年4月28日 |
| 資本金 | 50,000,000円 |
| URL | https://givery.co.jp/ |